
هل الـHotspot أكثر أمانًا من Wi-Fi العام؟
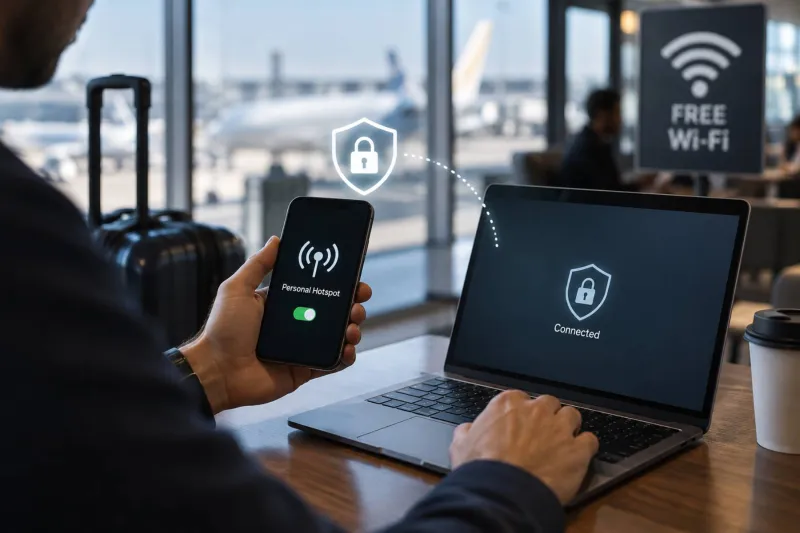
حين تغيب شبكة Wi-Fi في مطار أو فندق أو مقهى، يلجأ كثيرون إلى هواتفهم لتشغيل الحاسوب المحمول أو الجهاز اللوحي عبر ميزة الـHotspot.
لكن قبل استخدام هذه الميزة، يبرز تساؤل حول مدى أمانها، وبوجه عام، تُعد مشاركة اتصال الهاتف آمنة، شريطة الالتزام بمجموعة من الضوابط والإجراءات التي تساعد على حماية البيانات والأجهزة.
لماذا يتفوق الـHotspot على شبكات المقاهي والفنادق؟
تقوم فكرة الـHotspot على مشاركة اتصال الهاتف بشبكة الجيل الرابع أو الخامس لاسلكيًا، ليقوم مقام الموجّه المنزلي.
وبهذا يصل الإنترنت إلى ما لا يدعم سوى Wi-Fi، مثل الحواسيب المحمولة والأجهزة اللوحية ومنصات الألعاب المتنقلة.
ويتمثل الفارق الرئيس بين نقطة الاتصال الشخصية والشبكات العامة في مستوى التحكم في الوصول إليها؛ فشبكات Wi-Fi المتاحة في المقاهي والفنادق تكون مفتوحة أمام عدد كبير من المستخدمين، ما قد يزيد مخاطر تعرض البيانات لأطراف غير معروفة، بينما تتيح الشبكة الشخصية لصاحب الهاتف التحكم في الأجهزة المسموح لها بالاتصال بها.
كلمة المرور خط الدفاع الأول
تفرض هواتف آيفون رمزًا سريًا لتفعيل ميزة نقطة الاتصال الشخصية، ما يجعل كلمة المرور خط الدفاع الأول لحماية الشبكة؛ لذا يُنصح باختيار كلمة مرور قوية يسهل على المستخدم تذكرها، مع صعوبة تخمينها من الآخرين.
وفي المقابل، تتيح هواتف أندرويد إلغاء حماية نقطة الاتصال، وهو خيار قد يلجأ إليه البعض لتسهيل اتصال أفراد العائلة والأصدقاء، لكنه قد يعرّض الشبكة لمخاطر أمنية أكبر.
وعند إلغاء الحماية، يفقد صاحب الهاتف القدرة على التحكم في الأجهزة المتصلة بشبكته ومعرفة هويات مستخدميها، ما قد يسهّل وصول المتطفلين إليها.
وقد يؤدي اتصال جهاز غير موثوق به إلى استنزاف باقة البيانات، أو استخدام الهاتف ضمن شبكة من الأجهزة المخترقة التي تُدار عن بُعد، أو استغلاله للوصول إلى الأجهزة والبيانات المرتبطة به.
تشفير يحمي بياناتك
تعتمد الهواتف الحديثة عند استخدام نقطة الاتصال الشخصية على بروتوكول أمان WPA، الذي يعمل على تشفير البيانات وتعزيز آليات التحقق من هوية الأجهزة المتصلة.
وتستخدم معظم الهواتف إصداري WPA2 أو WPA3، ويوفر الإصدار الأحدث مستوى أقوى من التشفير، إلى جانب آليات تساعد على التصدي لهجمات تخمين كلمات المرور.
وتبرز أهمية هذه الحماية في ظل البيانات التي تنتقل بين الهاتف والأجهزة المتصلة به، والتي قد تشمل كلمات المرور والمعلومات الشخصية الحساسة.
عادات بسيطة تصنع فارقًا
وفقًا لما ذكره موقع BGR، فإن مزايا نقطة الاتصال الشخصية لا تمنع تحولها إلى مصدر خطر أمني إذا أُسيء استخدامها، ويُعد تركها مفعّلة باستمرار من أبرز الممارسات التي قد تزيد احتمالات الاتصال غير المقصود.
ورغم أن معظم الهواتف تعطلها تلقائيًا عند عدم استخدامها، فإن إيقافها يدويًا يظل الخيار الأكثر أمانًا لتجنب أي اتصالات غير مرغوب فيها.
ولا تقل التحديثات أهمية، إذ تحمل أحدث التحسينات وتعالج نقاط الضعف التي قد يستغلها المهاجمون؛ أمّا إذا توقفت الشركة المصنعة عن دعم الهاتف، فقد حان وقت الترقية.
الشبكة الافتراضية الخاصة: طبقة حماية إضافية
يظل التحصين الإضافي مطلوبًا حتى مع الحذر، وهنا يبرز دور الشبكة الافتراضية الخاصة (VPN)، تشفّر هذه الشبكة حركة البيانات، وتمررها عبر نفق آمن إلى خادم يفك تشفيرها، ثم يرسلها إلى وجهتها.
يمنع هذا الأسلوب من يراقب الشبكة المحلية من قراءة المحتوى، ويحجبه كذلك عن مزود الإنترنت، فيعزز الخصوصية.
وتظل الشركة المشغلة لخدمة VPN قادرة على الاطلاع على جزء من النشاط الإلكتروني للمستخدم، لذلك يُنصح باختيار مزود خدمة موثوق.
وبمقارنة نقطة الاتصال الشخصية بشبكات Wi-Fi العامة، توفر الأولى قدرًا أكبر من التحكم في الأجهزة المسموح لها بالاتصال، ما يجعلها خيارًا أكثر أمانًا عند غياب شبكة موثوقة.
ويبقى الأفضل التعامل معه بوصفه حلاً مؤقتًا: تفعّله عند الحاجة، وتحميه بكلمة مرور محكمة، وتغلقه فور انتهاء المهمة.